文档导航与搜索
Kubernetes 巡检与资源排查
从集群巡检定位异常资源,结合命名空间、Pod 日志与事件分析问题,再选择适用的操作。
本页目录
开始前确认
- 集群已经接入当前租户和项目;集群读取连接与凭据有效,授权覆盖要检查的命名空间。
- 查看资源与执行操作可能需要不同权限。不要为了查看日志而直接授予整个集群管理员权限。
- 确认当前检查时间与范围。部分结果、不可达或凭据失效时,不能将空清单解释为没有问题。
从巡检结果进入资源
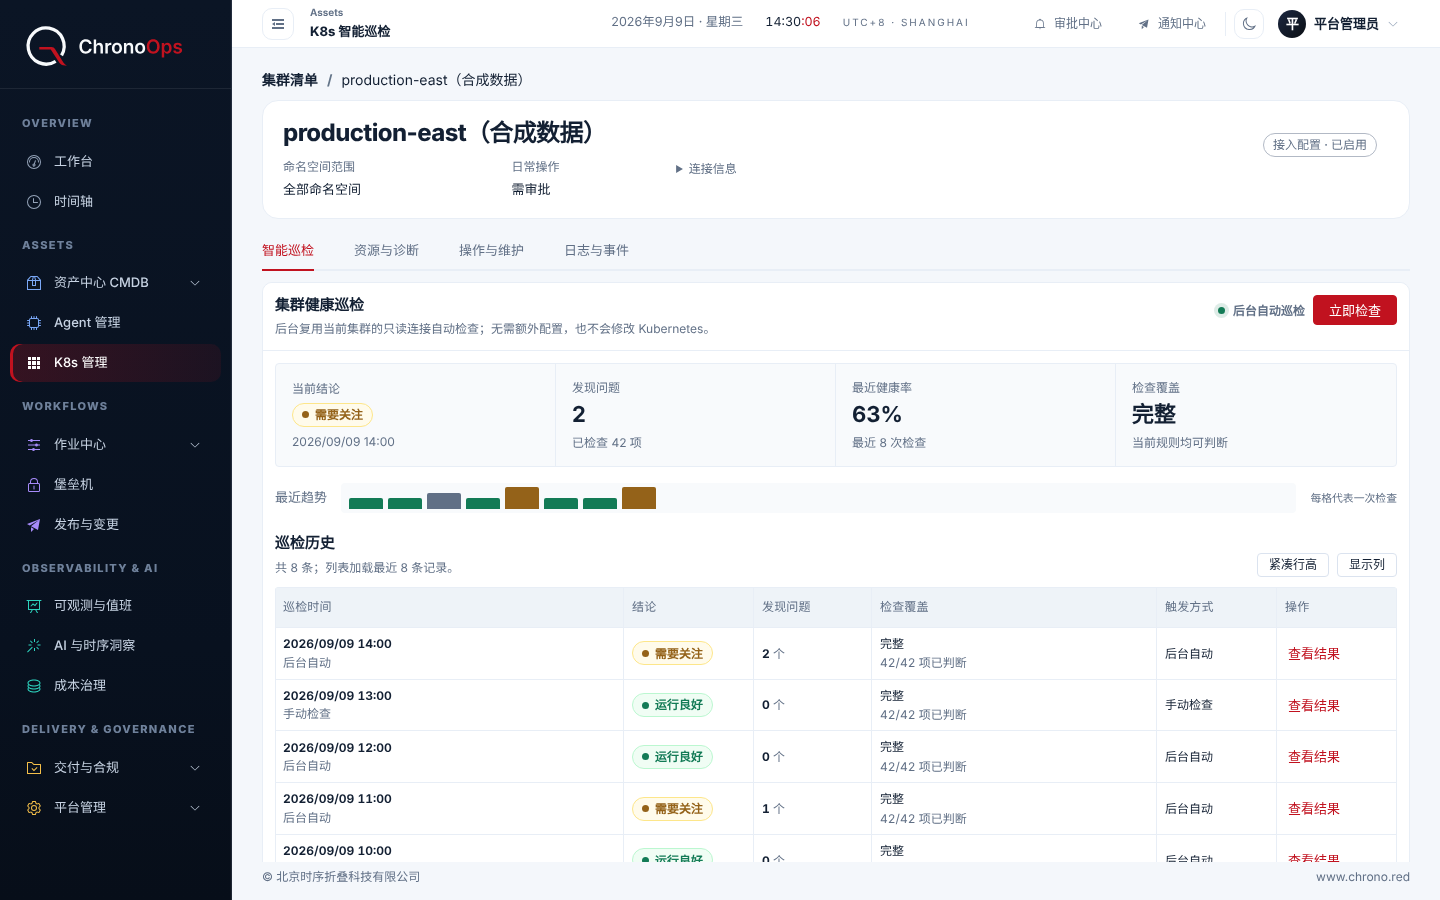
- 打开目标集群的巡检页,检查最近运行时间、已检查资源和检查结果。
- 选择一条异常,阅读判断依据,再进入它指向的具体资源。核对集群、命名空间、类型与名称。
- 在资源详情查看状态、关联资源和事件。Pod 问题再结合容器状态和日志,不只根据告警标题判断原因。
- 需要操作时进入对应入口并核对预填目标。打开操作页面不代表已经执行;按实际权限与审批要求继续。
筛选与结果范围
资源清单可以按资源类型和命名空间收窄,再用标签查找对象。标签选项来自当前已返回的资源;在结果受限时,标签筛选并不代表已扫描整个集群。
页面提示只返回部分资源时,应继续缩小命名空间或资源类型范围。截图中的数量和当前页条数不能直接作为全量资源规模。
巡检与 AI 分析的区别
自动巡检依据检查规则识别问题,可以在不调用 AI 的情况下产生结果。AI 辅助分析用于解释相关信息和提出建议,两者都不能替代对实际资源状态的核对。修改资源后,重新读取或重新检查,再确认问题是否恢复。
常见问题
| 现象 | 处理方向 |
|---|---|
| 无法读取集群 | 凭据是否有效、读取连接是否可达、授权命名空间是否正确 |
| 日志为空 | 具体 Pod 与容器、查询时间范围、日志权限和资源是否仍存在 |
| 没有预期的操作按钮 | 当前版本、集群类型、操作权限与运行环境是否支持 |
遇到与文档不一致的情况
请提供部署版本、页面和脱敏后的现象,我们会协助核对并更新文档。
weiwendi@aiops.red